Новиот извештај ги отвора прашањата за дозволите, контролата и безбедноста на дигиталните банкарски услуги.
Големи американски банки откриваат надворешни агенти со вештачка интелигенција во клиентски сметки, објави "Axios", повикувајќи се на извори. Некои дејства изгледале независни од инструкциите. Во извештајот се споменуваат "Morgan Stanley", "Bank of America", "JPMorgan" и "Wells Fargo".
Пристапите често се со дозвола и податоци за најава од клиентот, но спротивно на банкарските правила. Портпарол на "Morgan Stanley" негирал забележани самоволни агенти на платформите на банката. "Reuters" наведе дека не можел веднаш независно да го потврди извештајот.
Илустрација за пристап до дигитални банкарски услуги: "Sarah Grillo / Axios". Визуелни материјали: "Getty Images".
Лозинката не е исто што и контролирана дозвола
Поширокиот проблем е како клиентот да користи дигитална помош без да ја изгуби контролата врз своите податоци. Официјалното упатство на "Bank of America" предупредува дека споделувањето лозинка отвора широк пристап до информации: корисникот обично не може прецизно да избере колкав дел од нив ќе види надворешната услуга.
Банката објаснува и дека услугата може да ги чува податоците за најава и да продолжи да пристапува до информациите дури и кога клиентот престанал активно да ја користи. Притоа, претходно преземените податоци може да останат кај третата страна и по прекинот на поврзувањето.
Како побезбедна можност, банката нуди поврзување без предавање на лозинката: клиентот се најавува директно кај банката и дава согласност за споделување податоци. Овој пристап овозможува преглед и повлекување на дозволата.
Мобилно банкарство и заштита на личните податоци. Илустративна фотографија: "Bank of America".
Преглед на податоци и движење пари се различни овластувања
При проценката на секоја поврзана услуга, важно е да се разликува увидот во податоци од овластувањето за трансакции. Видливоста на салдо и можноста да се изврши плаќање се различни нивоа на пристап; самото користење вештачка интелигенција не кажува какви дозволи има конкретната алатка.
Во своето официјално упатство, "Chase" објаснува дека при безбедно поврзување корисникот се најавува директно во банката. Апликацијата не ги добива неговите корисничко име и лозинка. Клиентот избира кои сметки ќе ги поврзе и може да ја прекине врската.
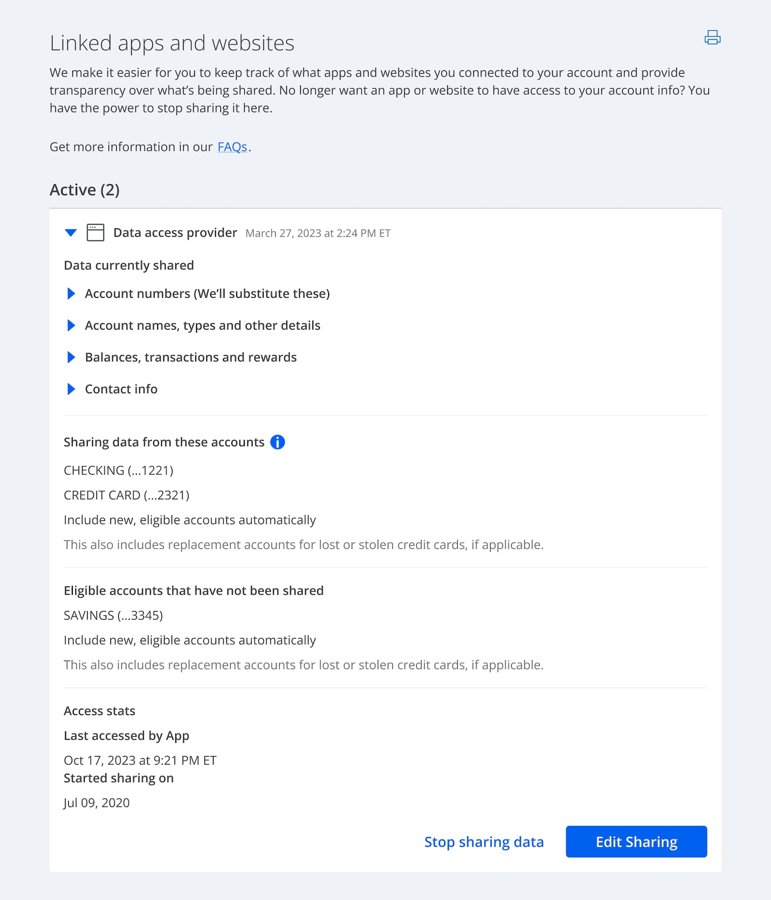
Официјален пример за преглед и прекинување на пристапот на поврзани апликации. Приказ: "Chase".
Банките воведуваат појасен преглед на поврзаните апликации
На 25 септември "Chase" најави постепено воведување на "Data Security Center", односно центар за безбедност на податоците. Во него клиентите можат да ги прегледуваат поврзаните апликации, да управуваат со дозволите, времетраењето на пристапот и избраните сметки, како и да го прекинат споделувањето.
Пораката од официјалните упатства е редовно да се проверуваат активните дозволи, а не да се претпостави дека секоја поврзана апликација има ист пристап. Ако нешто е нејасно, условите на банката и на конкретната услуга се местото каде што треба да се проверат овластувањата.
Во оваа тема клучно е да се знае кој пристапува и што смее да направи. Самото присуство на софтверски агент не е доказ за кражба на пари, а сензационалните објави на социјалните мрежи не ја заменуваат проверката на конкретните факти.